Audit cybersécurité PME : 7 contrôles antivirus et EDR
Audit cybersécurité PME : la présence d’un antivirus sur les ordinateurs ne prouve pas que tous les postes sont protégés. Pour ce volet de l’audit, le DSI doit vérifier la couverture du parc, l’état des protections, le traitement des alertes et la capacité de réponse. Voici sept contrôles concrets pour établir ses priorités.
Ce qu’il faut retenir
- Une licence ne prouve pas la couverture du parc. Comparez l’inventaire des appareils à la console de sécurité pour repérer les postes absents ou silencieux.
- Un EDR doit être supervisé. Vérifiez qui reçoit les alertes, les qualifie et décide des mesures à prendre.
- Les accès font partie du contrôle. Examinez les droits d’administration, le partage des mots de passe et la révocation des accès.
- Chaque écart doit conduire à une action. Attribuez un responsable et une échéance aux corrections prioritaires.
Résumé généré par IA
Audit cybersécurité PME : pourquoi contrôler les postes ?
Après avoir renforcé les mots de passe et testé les sauvegardes, une PME peut avoir le sentiment d’avoir traité l’essentiel. Pourtant, la protection des postes devient parfois un angle mort. Le parc évolue, des ordinateurs sont remplacés et certaines machines cessent de communiquer avec la console de sécurité.
Le poste de travail concentre la messagerie, le navigateur, les documents et les accès aux applications métier. Une pièce jointe piégée, un compte compromis ou un logiciel vulnérable peut y déclencher une activité suspecte.
Ce contrôle porte sur un périmètre précis : les ordinateurs, les serveurs concernés, leurs protections et les alertes associées. Un audit cybersécurité PME complet doit également examiner les accès, les sauvegardes et les autres composants du système d’information selon les risques de l’entreprise.
Selon MesServicesCyber, les TPE, PME et ETI représentaient 48 % des victimes de rançongiciels mentionnées dans les données présentées pour 2025. Ce chiffre décrit la répartition des victimes recensées. Il ne signifie pas que 48 % des entreprises ont été attaquées.
Antivirus, EDR et XDR : que doit examiner le DSI ?
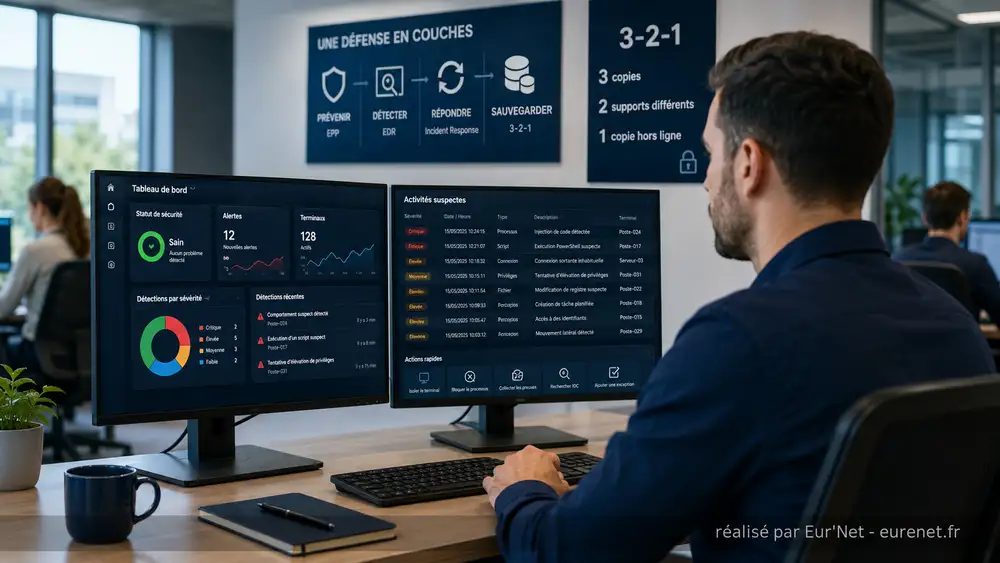
Un antivirus moderne, ou EPP, ne repose pas uniquement sur les signatures. Selon la solution, il utilise aussi la réputation des fichiers, l’analyse des comportements ou la détection d’anomalies. Il vise avant tout à prévenir et à bloquer les menaces sur l’appareil.
Un EDR ajoute de la visibilité sur les événements du poste. Il aide à examiner une activité suspecte, à comprendre son déroulement et, selon la solution déployée, à prendre des mesures de réponse.
Un XDR peut rapprocher des signaux issus de plusieurs environnements, comme les postes, la messagerie et les services cloud. Son intérêt dépend des sources connectées et de la capacité à traiter les incidents détectés.
Dans un audit cybersécurité PME, ne vous arrêtez donc pas au nom du produit. Vérifiez les fonctions réellement activées, les appareils couverts et la manière dont les alertes sont exploitées. Pour approfondir ce choix, consultez nos 7 critères pour choisir un EDR supervisé en PME.
Les 7 contrôles antivirus et EDR d’un audit cybersécurité PME
1. Comparer l’inventaire à la console de sécurité
Rapprochez la liste des appareils utilisés de celle des machines visibles dans la console. Incluez les ordinateurs portables en télétravail, les postes rarement allumés et les serveurs concernés par la solution.
Pour chaque appareil absent, identifiez son propriétaire, son usage et la cause de l’écart. Vous distinguerez ainsi les licences achetées des machines réellement protégées.
2. Vérifier l’état de la protection
Contrôlez l’état de l’agent, la date du dernier contact avec la console, les mises à jour et les fonctions éventuellement désactivées. Examinez aussi les exclusions appliquées à certains fichiers ou dossiers.
Une exclusion créée pour résoudre un problème avec un logiciel métier peut rester active inutilement. Chaque exception devrait avoir une justification, un responsable et une date de réexamen.
3. Contrôler les systèmes et les correctifs
Un antivirus ou un EDR ne corrige pas les vulnérabilités des autres logiciels. Repérez les systèmes hors support, les mises à jour en échec et les applications dont la correction est retardée.
Classez ensuite les postes selon leur exposition et leur rôle. Une machine utilisée pour administrer plusieurs équipements mérite une attention particulière.
4. Examiner les droits et les mots de passe
Vérifiez quels utilisateurs disposent de droits d’administration locale et si ces droits restent nécessaires. Contrôlez également les comptes utilisés pour l’assistance, l’accès distant et l’administration du parc.
Examinez comment les mots de passe sont créés, partagés et révoqués. Un accès transmis par courriel ou conservé après le départ d’un collaborateur appelle une correction. Pour organiser ce volet, découvrez LockPass de LockSelf, gestionnaire de mots de passe pour les entreprises.
La gestion des mots de passe complète l’authentification multifacteur et la séparation des comptes d’administration. Ces mesures répondent à des risques différents.
5. Vérifier le traitement des alertes
Identifiez qui reçoit les alertes, pendant quelles plages horaires et par quel canal. Prenez quelques événements récents et vérifiez s’ils ont été qualifiés, documentés puis clôturés.
Une console remplie d’alertes anciennes sans décision révèle un défaut de supervision. Définissez les événements qui exigent une vérification rapide et la personne à contacter lorsqu’un incident dépasse les capacités de l’équipe.
6. Préparer la réponse à un poste compromis
En cas d’activité suspecte, chacun doit savoir qui peut décider d’isoler le poste, qui mène les premières vérifications et qui informe les personnes concernées. Vérifiez les accès et les coordonnées nécessaires à ces actions.
La reprise doit aussi être préparée. Déterminez quelles données devront être restaurées et dans quel ordre les services seront remis en fonctionnement. Notre guide des sauvegardes 3-2-1-1-0 pour PME complète ce contrôle.
7. Suivre les écarts jusqu’à leur correction
Terminez par une liste d’actions : appareils concernés, défaut constaté, conséquence possible, responsable et échéance. Traitez en priorité les postes sans protection active, les accès sensibles mal maîtrisés et les alertes sans destinataire.
Prévoyez une nouvelle vérification après les corrections. Une action déclarée terminée doit pouvoir être confirmée dans l’inventaire, la console ou la procédure concernée.
Vos postes sont-ils tous protégés, ou seulement équipés d’un logiciel ?
Faites le point sur la couverture réelle de votre parc et sur le traitement des alertes.
Microsoft Defender suffit-il pour une PME ?
Il faut distinguer Microsoft Defender Antivirus, intégré à Windows, de Defender for Business et des autres offres Microsoft Defender for Endpoint. L’antivirus intégré utilise des mécanismes qui vont au-delà des seules signatures. Les fonctions de gestion centralisée et d’EDR dépendent de l’offre et de la configuration retenues.
Le bon critère n’est donc pas seulement le nom affiché sur le poste. Vérifiez les licences disponibles, les fonctions activées, la couverture du parc et le traitement des alertes.
Notre article Microsoft Defender sur Windows 11 : est-ce suffisant ? détaille les points à examiner.
Questions fréquentes sur la protection des postes
Faut-il installer un antivirus et un EDR séparément ?
Pas nécessairement. Certaines offres réunissent prévention, détection et réponse. Vérifiez le périmètre exact de votre licence ainsi que les fonctions activées. L’objectif est de couvrir les besoins de l’entreprise sans laisser d’appareils ou d’alertes hors du suivi.
Un EDR protège-t-il si personne ne consulte ses alertes ?
Il peut conserver des fonctions de prévention et, selon sa configuration, déclencher certaines actions automatiques. Toutefois, une alerte nécessitant une enquête restera sans réponse si personne ne la traite. La supervision fait partie du choix de la solution.
Un antivirus gratuit peut-il convenir à une PME ?
La réponse dépend du parc, des usages et des fonctions nécessaires. Pour un DSI, les points à vérifier sont notamment la visibilité centralisée, le suivi des appareils, les alertes et les possibilités d’intervention. Le seul fait qu’un antivirus soit actif ne répond pas à toutes ces questions.
À quelle fréquence vérifier la couverture des postes ?
La console devrait permettre de repérer rapidement un appareil qui ne communique plus ou dont la protection est désactivée. Un rapprochement périodique avec l’inventaire aide à détecter les machines oubliées. Recommencez aussi après un changement important du parc.
Pour aller plus loin sur Eur’Net
Faire le point sur la protection réelle de vos postes
Ce volet d’un audit cybersécurité PME doit aboutir à un constat vérifiable : appareils couverts, fonctions actives, alertes traitées et responsables identifiés. Il s’inscrit parmi les priorités cybersécurité d’une PME, aux côtés des accès, des correctifs et des sauvegardes.
Votre console reflète-t-elle vraiment l’ensemble de votre parc ?
Un échange avec Eur’Net permet d’identifier les contrôles prioritaires selon votre organisation.
Règle numéro 1 : si je ping, j’ai du réseau.
Règle numéro 2 : voir règle numéro 1.
Eur’Net est référencée sur Cybermalveillance.gouv.fr, activatrice France Num et partenaire Gold Kaspersky. À titre personnel et bénévole, je suis également engagé comme aidant MonAideCyber au sein de l’association Assistic.
Mon credo : un sinistre cyber, ce n’est plus « si », mais « quand ». La vraie question est donc la suivante : regardez-vous le tsunami arriver depuis la plage, ou apprenez-vous à surfer en préparant vos plans A, B et C ?
Chez Eur’Net, le numérique reste artisanal. Nous utilisons de l’IA, de l’I-B - prononcez « eBay », de l’I-C - comme au lycée, et surtout beaucoup d’I-D… autrement dit, des idées.
Nos contenus sont imaginés, travaillés, relus et validés par des humains, parfois assistés par quelques outils 2.0 : claviers, écrans, ordinateurs, traitements de texte, intelligences artificielles et autres joyeusetés numériques.
Certaines illustrations présentes sur ce site peuvent également être créées ou retouchées à l’aide d’outils d’intelligence artificielle. Elles sont utilisées à des fins d’illustration de nos contenus.
Nous n’utilisons presque plus de papier, de stylo ni de crayon : ici, l’IA peut tenir le tournevis, mais l’humain garde toujours la main.
Plus d’informations sur notre utilisation de l’intelligence artificielle sont disponibles dans les mentions légales du site.
Entre deux diagnostics, j’élève aussi des IA bio au grand air.
- Audit cybersécurité PME : 7 contrôles antivirus et EDR - 28 septembre 2026
- Sécurité site internet : comprendre sa note sans paniquer - 24 septembre 2026
- Authentification forte PME : 7 étapes pour déployer le MFA - 17 septembre 2026