Mots de passe entreprise : le guide complet 2026
Mots de passe entreprise : un mot de passe faible ou réutilisé est la première cause d’intrusion dans les systèmes des TPE-PME françaises. Pourtant, la solution existe, elle est accessible, et elle ne coûte pas une fortune. Ce guide vous explique tout : comment fonctionnent les mots de passe, pourquoi ils échouent, et comment passer à l’authentification forte sans perturber votre activité.
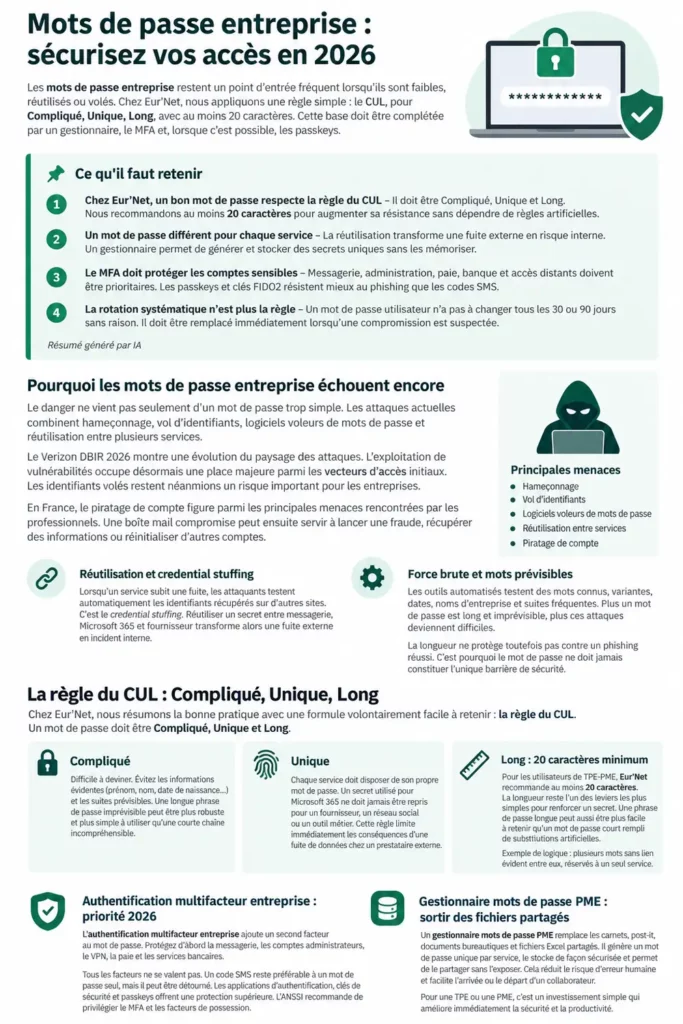
Les mots de passe entreprise restent un point sensible lorsqu’ils sont faibles, réutilisés ou compromis. Chez Eur’Net, nous appliquons une règle simple : le CUL, pour Compliqué, Unique et Long, avec au moins 20 caractères. Cette base doit être complétée par un gestionnaire de mots de passe, le MFA et, lorsque c’est possible, des passkeys.
📌 Ce qu’il faut retenir
- La règle Eur’Net est simple – Compliqué, Unique et Long, avec 20 caractères minimum.
- Le piratage de compte reste une menace majeure – En 2025, il représente 21 % des parcours d’assistance des entreprises et associations sur Cybermalveillance.gouv.fr.
- Le MFA doit protéger les accès sensibles – Messagerie, comptes administrateurs, accès distants et outils financiers sont prioritaires.
- Le gestionnaire évite la réutilisation – Il permet de générer et stocker des secrets longs et uniques sans demander aux collaborateurs de tous les mémoriser.
Résumé généré par IA
Pourquoi les mots de passe entreprise échouent encore
Les mots de passe entreprise échouent surtout lorsqu’ils sont trop prévisibles, réutilisés entre plusieurs services ou récupérés lors d’un hamçonnage. Le risque ne vient donc pas uniquement de la force brute : un secret très long peut aussi être volé s’il est saisi sur un faux site.
En France, Cybermalveillance.gouv.fr indique que le piratage de compte représente 21 % des parcours d’assistance des entreprises et associations en 2025. L’hamçonnage arrive en deuxième position avec 16 % des diagnostics. Ces chiffres montrent pourquoi la protection des comptes professionnels reste une priorité.
Le problème de la réutilisation
Lorsqu’un service subit une fuite, les identifiants récupérés peuvent être testés automatiquement sur d’autres plateformes. Cette technique s’appelle le credential stuffing. Réutiliser le même secret pour la messagerie, un fournisseur et un outil métier transforme alors une fuite externe en incident interne.
Comment un mot de passe est-il attaqué ?
Attaque par dictionnaire
Des outils testent des mots courants, des variantes prévisibles et des secrets déjà compromis. Ajouter un chiffre à un mot connu ne suffit pas.
Force brute
La force brute teste de nombreuses combinaisons. Plus le secret est long et imprévisible, plus cette recherche devient coûteuse.
Phishing et ingénierie sociale
L’attaquant peut aussi pousser l’utilisateur à saisir son secret sur une fausse page. Le mot de passe ne doit donc pas rester l’unique barrière.
Mots de passe entreprise : appliquer la règle du CUL
Pour les mots de passe entreprise, Eur’Net recommande la règle du CUL : Compliqué, Unique et Long. Notre recommandation opérationnelle est de viser au moins 20 caractères. Ce seuil Eur’Net est volontairement plus exigeant que certains minima réglementaires ou techniques.
Compliqué
« Compliqué » signifie difficile à deviner. Évitez prénom, nom d’entreprise, date, citation connue ou suite prévisible.
Unique
Chaque service doit disposer de son propre secret. Cette règle limite l’effet domino après une fuite.
Long : 20 caractères minimum chez Eur’Net
L’ANSSI recommande au moins 12 caractères dans ses règles générales de sécurité numérique. Le NIST SP 800-63B demande au moins 15 caractères lorsqu’un mot de passe est utilisé comme facteur unique. Chez Eur’Net, nous retenons 20 caractères minimum pour conserver une marge supplémentaire.
Le NIST déconseille les changements périodiques sans preuve de compromission et les règles de composition artificielles. Une phrase de passe imprévisible et unique reste une bonne solution.
Pour visualiser l’effet de la longueur, consultez notre article Mots de passe 2026 : combien de temps un pirate met-il pour craquer le vôtre ?.
Authentification multifacteur entreprise : protéger les comptes critiques
Pour sécuriser les mots de passe entreprise, le MFA ajoute une barrière lorsque le secret est volé. Commencez par la messagerie, les comptes administrateurs, les accès distants, la paie et les services financiers.
Tous les seconds facteurs ne se valent pas. Les applications d’authentification, passkeys et clés de sécurité offrent une meilleure résistance que le mot de passe seul.
Gestionnaire de mots de passe entreprise : le choix rationnel
Un gestionnaire de mots de passe entreprise génère, stocke et remplit des secrets longs et uniques. Il évite les fichiers Excel, carnets et post-it, tout en rendant la règle du CUL applicable au quotidien.
Vérifiez le chiffrement, les droits, la révocation, la journalisation, le partage sécurisé et la récupération d’urgence.
Pour comparer plusieurs solutions professionnelles, consultez notre guide complet du gestionnaire de mots de passe en entreprise.
Mots de passe entreprise : trois cas d’usage en PME
TPE de 2 à 10 personnes
Dans une TPE, supprimez les secrets visibles ou partagés sans contrôle. Utilisez des comptes nominatifs et un coffre d’équipe.
PME de 10 à 50 personnes
Centralisez le gestionnaire, imposez le MFA sur les services critiques et révoquez les droits au départ d’un collaborateur.
Profession traitant des données sensibles
Pour les structures traitant des données sensibles, adaptez l’authentification au niveau de risque. Un mot de passe seul peut être insuffisant.
Politique de mots de passe entreprise : les règles à appliquer
Une politique de mots de passe entreprise doit être courte, comprise et contrôlable.
- Compliqué : aucun secret évident ou directement lié à l’utilisateur.
- Unique : un secret différent pour chaque service.
- Long : au moins 20 caractères selon la recommandation Eur’Net.
- Gestionnaire : un coffre approuvé et utilisé par toute l’équipe.
- MFA : obligatoire sur les comptes critiques.
- Départ : révocation des accès le jour du départ.
- Compromission : changement immédiat et contrôle des sessions.
Évitez de forcer un changement tous les 30 ou 90 jours sans raison. Le NIST déconseille la rotation périodique sans preuve de compromission, et la CNIL ne la recommande plus pour les utilisateurs standards.
Mot de passe compromis : que faire immédiatement ?
Lorsqu’un des mots de passe entreprise est compromis, il faut agir sans attendre et vérifier si le même secret a été utilisé ailleurs.
- changez le mot de passe depuis un appareil sain ;
- créez un nouveau secret unique d’au moins 20 caractères ;
- révoquez les sessions et appareils inconnus ;
- activez ou réinitialisez le MFA ;
- vérifiez les règles de transfert de messagerie ;
- changez les autres comptes si le secret a été réutilisé ;
- prévenez votre service informatique ou votre prestataire.
Vous pouvez également vérifier si une adresse apparaît dans une fuite connue via Have I Been Pwned. Une absence de résultat ne garantit toutefois pas qu’un compte est sain.
Quel outil choisir pour votre structure ?
Le choix de l’outil dépend du nombre d’utilisateurs, du risque et des capacités d’administration.
| Situation | Priorité | Approche |
|---|---|---|
| TPE | Supprimer les secrets partagés | Gestionnaire d’équipe + MFA |
| PME | Centraliser les accès | Coffre professionnel + administration centralisée |
| Microsoft 365 | Protéger les identités | Entra ID + MFA + passkeys/FIDO2 selon l’environnement |
| Comptes sensibles | Résister au phishing | Passkeys ou clés de sécurité compatibles FIDO2 |
Passer à l’action
Pour vos mots de passe entreprise, commencez par les comptes les plus critiques. Appliquez la règle du CUL, supprimez les secrets réutilisés, déployez un gestionnaire et activez le MFA.
Vous ne savez pas par où commencer ? Le diagnostic MonAideCyber – Programme ANSSI permet de faire un premier état des lieux.
Pour un accompagnement personnalisé, contactez Eur’Net à info@eurenet.com, au 04.15.63.00.00 ou via notre formulaire de contact.
Règle numéro 1 : si je ping, j’ai du réseau.
Règle numéro 2 : voir règle numéro 1.
Eur’Net est référencée sur Cybermalveillance.gouv.fr, activatrice France Num et partenaire Gold Kaspersky. À titre personnel et bénévole, je suis également engagé comme aidant MonAideCyber au sein de l’association Assistic.
Mon credo : un sinistre cyber, ce n’est plus « si », mais « quand ». La vraie question est donc la suivante : regardez-vous le tsunami arriver depuis la plage, ou apprenez-vous à surfer en préparant vos plans A, B et C ?
Chez Eur’Net, le numérique reste artisanal. Nous utilisons de l’IA, de l’I-B - prononcez « eBay », de l’I-C - comme au lycée, et surtout beaucoup d’I-D… autrement dit, des idées.
Nos contenus sont imaginés, travaillés, relus et validés par des humains, parfois assistés par quelques outils 2.0 : claviers, écrans, ordinateurs, traitements de texte, intelligences artificielles et autres joyeusetés numériques.
Certaines illustrations présentes sur ce site peuvent également être créées ou retouchées à l’aide d’outils d’intelligence artificielle. Elles sont utilisées à des fins d’illustration de nos contenus.
Nous n’utilisons presque plus de papier, de stylo ni de crayon : ici, l’IA peut tenir le tournevis, mais l’humain garde toujours la main.
Plus d’informations sur notre utilisation de l’intelligence artificielle sont disponibles dans les mentions légales du site.
Entre deux diagnostics, j’élève aussi des IA bio au grand air.
- Mots de passe entreprise : sécurisez vos accès en 2026 - 14 septembre 2026
- Cybersécurité TPE-PME : les 5 priorités à sécuriser - 10 septembre 2026
- Cloud Act : comprendre le risque et choisir SecNumCloud - 9 septembre 2026