Sécurité site internet : comprendre sa note sans paniquer
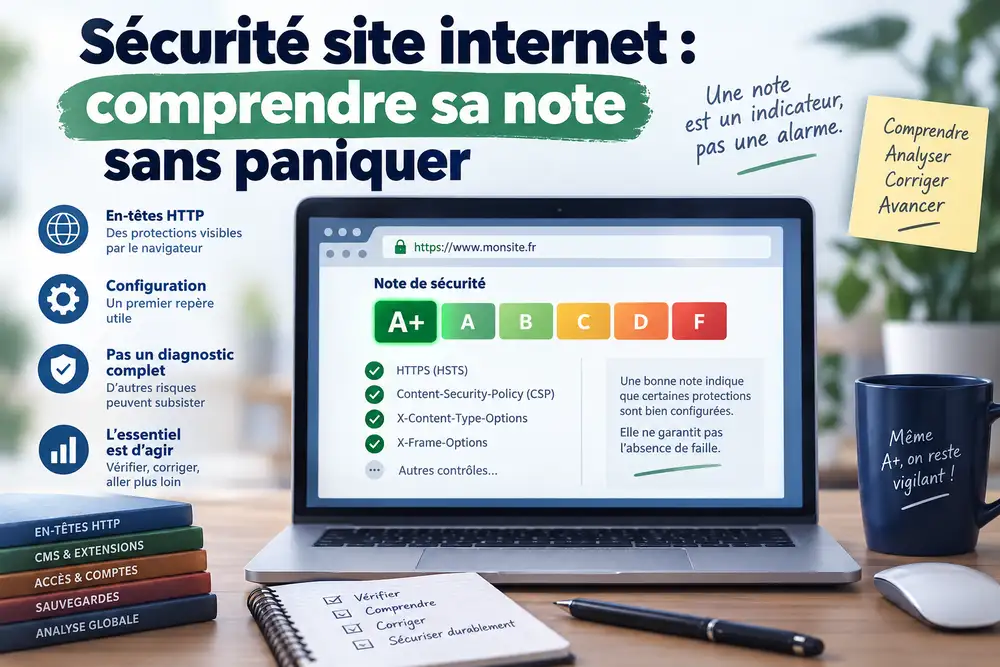
La sécurité site internet ne se résume pas à une lettre verte ou rouge. Une note A+ à F indique surtout si des protections visibles depuis le navigateur sont correctement configurées. Elle aide à repérer des écarts techniques, mais ne prouve ni l’absence de faille, ni la présence d’un piratage.
📌 Ce qu’il faut retenir
- Une note n’est pas un diagnostic complet – en matière de sécurité site internet, elle contrôle surtout des protections observables de l’extérieur. Un A+ ne rend pas un site invulnérable.
- Un F n’est pas une preuve de piratage – il signale des protections absentes ou mal configurées selon l’outil.
- Les en-têtes HTTP réduisent certains risques – CSP, HSTS ou X-Content-Type-Options renforcent le comportement du navigateur face à plusieurs attaques.
- L’action utile est de vérifier puis corriger – je traite les écarts simples, puis j’élargis l’analyse aux accès, sauvegardes et journaux.
Résumé généré par IA
Note de sécurité site web : ce que mesure vraiment le score
Je peux comparer une note de sécurité à un contrôle technique automobile. Le contrôle vérifie des points définis, mais il ne démonte pas tout le moteur. De la même façon, un service externe examine ce qu’un serveur expose au navigateur.
Le HTTP Observatory de Mozilla attribue une note selon des tests et des pénalités. SecurityHeaders.com évalue aussi la présence de plusieurs en-têtes HTTP. Pour évaluer la sécurité site internet, ces outils donnent un premier repère, mais ils ne permettent pas de conclure à eux seuls sur la sécurité globale.
En bref : une note de sécurité mesure une partie observable de la configuration web. Elle permet de détecter des protections manquantes. Elle ne remplace ni un audit applicatif, ni une vérification des comptes administrateurs, ni un contrôle des sauvegardes.
En-têtes HTTP de sécurité : l’équivalent des équipements de protection
Dans une stratégie de sécurité site internet, les en-têtes HTTP donnent des instructions au navigateur. Ils ne corrigent pas une extension vulnérable, mais ils peuvent limiter l’exploitation de certaines faiblesses. Leur intérêt dépend aussi du type de site et de sa configuration.
Par exemple, HSTS impose l’usage de HTTPS après sa prise en compte par le navigateur. Content-Security-Policy peut restreindre les sources autorisées pour les scripts, images ou autres ressources. X-Content-Type-Options évite certaines interprétations imprévues de contenus.
La comparaison automobile reste utile. HSTS ressemble à une règle imposant une voie sécurisée. CSP joue plutôt le rôle d’un filtre sur ce qui peut entrer dans l’habitacle. Aucun de ces équipements ne dispense d’entretenir le véhicule.
L’ANSSI détaille la sécurisation d’un site web, notamment les mécanismes côté navigateur. Cela confirme qu’un bon niveau de sécurité repose sur plusieurs couches, pas sur un seul indicateur.
Scanner de sécurité de site : pourquoi un A+ peut laisser des risques
Un scanner de sécurité de site externe voit ce que le serveur lui présente. Il peut relever des en-têtes absents, une politique trop permissive ou des informations techniques exposées. Il ne connaît pas forcément l’état interne du CMS, des comptes ou de l’hébergement.
Je peux donc obtenir une très bonne note et conserver un plugin obsolète. Un compte administrateur sans authentification renforcée reste aussi un risque. Une sauvegarde jamais restaurée peut devenir inutilisable au moment où elle est nécessaire.
Pour la sécurité site internet, une mauvaise note n’établit pas qu’une intrusion a déjà eu lieu. Elle indique que des contrôles attendus ne sont pas satisfaits selon la méthode du service. La priorité consiste alors à comprendre chaque écart avant d’appliquer une correction.
Pour un premier contrôle, je peux tester la sécurité de mon site. Le résultat donne un point de départ concret. Je garde toutefois la note dans son contexte, surtout après une migration, une refonte ou un changement d’hébergement.
Diagnostic de sécurité web : regarder aussi sous le capot
Un diagnostic de sécurité web va plus loin qu’un score d’en-têtes. La sécurité site internet dépend aussi du CMS, des extensions, des accès privilégiés et des sauvegardes. Les journaux peuvent compléter l’analyse.
Sur WordPress, je commence par inventorier les composants actifs. Je vérifie les mises à jour, les comptes inutilisés et les privilèges accordés. J’examine ensuite les sauvegardes, leur fréquence et surtout la possibilité de les restaurer.
Je complète ce travail par la configuration du serveur et du navigateur. Les en-têtes de sécurité restent importants, mais ils s’intègrent dans une démarche plus large. L’ANSSI recommande aussi des mises à jour régulières et une authentification renforcée lorsque c’est possible.
Pour comprendre cette différence, je peux consulter ce qu’un diagnostic révèle au-delà des scanners automatiques. La méthodologie d’analyse cyber non intrusive explique aussi ce qui peut être observé sans accès interne.
Sécurité site internet : que faire après une mauvaise note ?
Je ne corrige pas tout au hasard. En matière de sécurité site internet, je commence par lire le détail du rapport et identifier chaque en-tête concerné. Une recommandation peut être pertinente sur un site et nécessiter des adaptations sur un autre.
- Vérifier le résultat avec un second outil ou une lecture directe des en-têtes HTTP.
- Identifier l’impact de chaque protection absente avant de modifier la production.
- Tester les changements sur un environnement de préproduction quand c’est possible.
- Contrôler le site après déploiement pour repérer les régressions fonctionnelles.
- Élargir l’analyse aux mises à jour, accès, sauvegardes, journaux et dépendances.
Cette approche de sécurité site internet évite deux erreurs opposées. La première consiste à ignorer un F parce que le site fonctionne. La seconde consiste à considérer un A+ comme une garantie absolue. Dans les deux cas, la lettre remplace à tort l’analyse.
Questions fréquentes sur la note de sécurité
Une bonne note veut-elle dire que mon site est invulnérable ?
Non. Elle indique que les contrôles effectués par l’outil sont satisfaits. D’autres risques peuvent subsister dans le CMS, les extensions, les comptes, le code ou l’hébergement.
Dois-je m’inquiéter immédiatement d’un F ?
Un F mérite une vérification rapide, mais ce n’est pas une preuve de compromission. Je lis les causes de la note, puis je corrige les écarts pertinents en tenant compte du contexte technique.
Puis-je vérifier la note moi-même ?
Oui. Les services de scan utilisent l’adresse publique du site et observent des éléments accessibles de l’extérieur. Je peux répéter le contrôle après chaque correction pour vérifier le résultat.
Faut-il viser A+ à tout prix ?
Non. La sécurité site internet ne se résume pas à l’obtention d’un A+. Certaines politiques doivent être adaptées aux fonctions réelles du site. L’objectif reste de réduire les risques sans casser les usages légitimes. Le contrôle externe doit ensuite être complété par une analyse plus large.
Règle numéro 1 : si je ping, j’ai du réseau.
Règle numéro 2 : voir règle numéro 1.
Eur’Net est référencée sur Cybermalveillance.gouv.fr, activatrice France Num et partenaire Gold Kaspersky. À titre personnel et bénévole, je suis également engagé comme aidant MonAideCyber au sein de l’association Assistic.
Mon credo : un sinistre cyber, ce n’est plus « si », mais « quand ». La vraie question est donc la suivante : regardez-vous le tsunami arriver depuis la plage, ou apprenez-vous à surfer en préparant vos plans A, B et C ?
Chez Eur’Net, le numérique reste artisanal. Nous utilisons de l’IA, de l’I-B - prononcez « eBay », de l’I-C - comme au lycée, et surtout beaucoup d’I-D… autrement dit, des idées.
Nos contenus sont imaginés, travaillés, relus et validés par des humains, parfois assistés par quelques outils 2.0 : claviers, écrans, ordinateurs, traitements de texte, intelligences artificielles et autres joyeusetés numériques.
Certaines illustrations présentes sur ce site peuvent également être créées ou retouchées à l’aide d’outils d’intelligence artificielle. Elles sont utilisées à des fins d’illustration de nos contenus.
Nous n’utilisons presque plus de papier, de stylo ni de crayon : ici, l’IA peut tenir le tournevis, mais l’humain garde toujours la main.
Plus d’informations sur notre utilisation de l’intelligence artificielle sont disponibles dans les mentions légales du site.
Entre deux diagnostics, j’élève aussi des IA bio au grand air.
- Sécurité site internet : comprendre sa note sans paniquer - 24 septembre 2026
- Authentification forte PME : 7 étapes pour déployer le MFA - 17 septembre 2026
- MFA et passkeys : sécuriser les accès de votre PME - 15 septembre 2026