Kaspersky Next XDR Expert : 7 fonctions clés pour un SOC
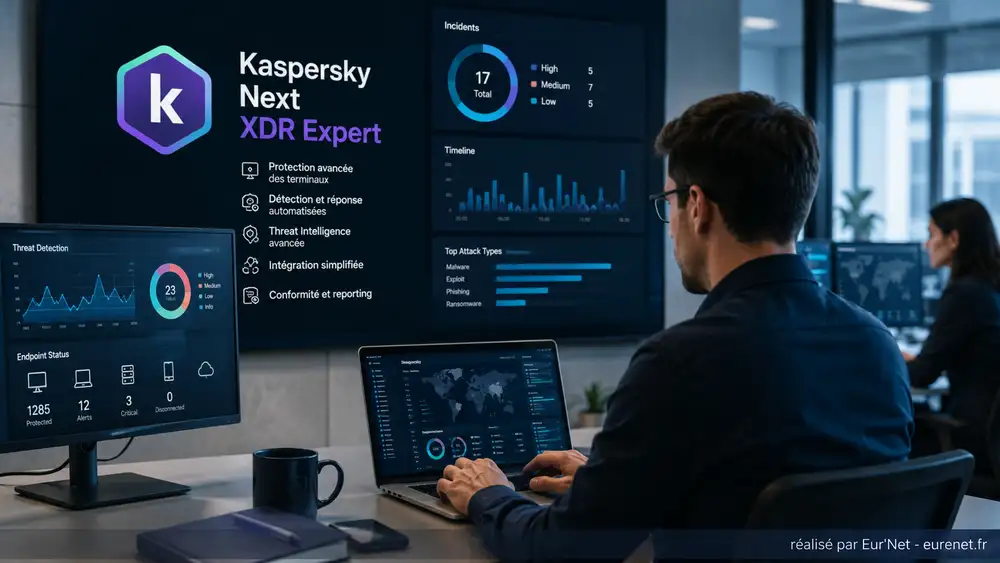
Kaspersky Next XDR Expert est une plateforme XDR destinée aux organisations qui doivent détecter des menaces complexes, corréler plusieurs sources de sécurité et accélérer l’investigation. Elle combine des capacités EPP, EDR, XDR et SIEM dans une interface commune, avec du threat hunting, des playbooks de réponse et des fonctions d’assistance à l’analyse.
Kaspersky Next XDR Expert : ce qu’il faut retenir
- Une plateforme pensée pour les équipes sécurité et les SOC : elle vise les organisations ayant besoin de dépasser la seule surveillance des postes de travail.
- Une corrélation multi-sources : les événements issus des endpoints, du réseau, du cloud et d’outils tiers peuvent être rapprochés pour reconstruire un incident.
- Des fonctions avancées d’investigation : threat hunting, gestion des cas, graphe d’investigation et recherche d’indicateurs aident les analystes à comprendre les attaques complexes.
- Une réponse automatisable : des playbooks prédéfinis ou personnalisables permettent d’automatiser certaines étapes de traitement des incidents.
- Une architecture ouverte : Kaspersky annonce plus de 300 intégrations préconfigurées avec son écosystème et des solutions tierces.
- Plusieurs modes de déploiement : la plateforme peut être installée sur site, en environnement hybride ou dans une architecture isolée.
- Un niveau de sécurité à dimensionner : une PME sans analyste ou service de supervision n’a pas nécessairement besoin du niveau XDR Expert. Un EDR ou un EDR supervisé peut être plus adapté.
En résumé : Kaspersky Next XDR Expert est pertinent lorsque l’entreprise doit centraliser plusieurs sources de télémétrie, accélérer l’analyse des incidents et industrialiser la réponse. La valeur du produit dépend cependant de l’organisation humaine capable d’exploiter les alertes et les investigations.
Qu’est-ce que Kaspersky Next XDR Expert ?

Kaspersky Next XDR Expert est le niveau XDR avancé de la gamme Kaspersky Next. Un XDR, pour Extended Detection and Response, ne se limite pas aux postes de travail. Il agrège et corrèle plusieurs sources afin de donner aux analystes une vision plus large d’une attaque.
Un événement isolé sur un poste peut sembler peu important. Rapproché d’une anomalie réseau, d’une connexion cloud inhabituelle ou d’un indicateur provenant d’un autre outil, il peut révéler une séquence d’attaque plus large. C’est précisément l’intérêt d’une approche XDR.
Kaspersky présente actuellement XDR Expert comme une plateforme réunissant des capacités EPP, EDR, XDR et SIEM dans une interface commune. L’éditeur annonce également plus de 2 700 règles de détection préconfigurées maintenues par son SOC et plus de 300 intégrations préconfigurées.
Ces chiffres sont fournis par Kaspersky et doivent être interprétés en fonction de votre architecture, de vos sources de données et de vos besoins réels.
Consulter la présentation officielle de Kaspersky Next XDR Expert.
Kaspersky Next XDR Expert : 7 fonctions principales
1. Corrélation des événements de sécurité
La première fonction d’un XDR est de réduire le cloisonnement entre les outils. La plateforme reçoit des événements provenant de plusieurs sources, puis cherche à les rapprocher afin de créer des alertes et des incidents plus contextualisés.
Cette corrélation peut aider un analyste à distinguer un événement isolé d’une attaque réellement structurée. Elle évite aussi de traiter indépendamment des signaux qui appartiennent au même scénario.
2. Protection et visibilité sur les terminaux
La couche endpoint reste importante. La plateforme s’appuie sur les fonctions de protection et de détection de l’écosystème Kaspersky pour suivre l’activité des postes et serveurs protégés.
Cette visibilité permet de remonter la chronologie d’un incident, d’identifier les actifs touchés et de préparer des actions de réponse adaptées.
3. Threat hunting et investigation
Le threat hunting consiste à rechercher activement des indicateurs ou comportements suspects, sans attendre qu’une alerte automatique suffise à qualifier l’incident.
Kaspersky Next XDR Expert fournit des outils destinés à l’investigation et à la recherche proactive. Les analystes peuvent explorer les événements collectés, vérifier des hypothèses et rechercher des traces similaires sur d’autres actifs.
4. Gestion centralisée des alertes et des incidents
La plateforme centralise les alertes, les incidents et les éléments associés dans une interface commune. L’analyste peut suivre un cas, examiner les relations entre les événements et documenter les actions réalisées.
Cette centralisation ne remplace pas une procédure de réponse aux incidents. Elle facilite surtout la conservation du contexte et réduit les changements permanents de console.
5. Automatisation avec des playbooks
Kaspersky Next XDR Expert permet d’utiliser des playbooks pour automatiser certaines étapes de réponse. Selon le scénario, un playbook peut préparer ou déclencher une séquence d’actions définies à l’avance.
Des modèles prédéfinis sont disponibles et des workflows personnalisés peuvent être créés. Les actions les plus sensibles doivent néanmoins être testées et encadrées avant d’être automatisées.
6. Intégration avec l’écosystème de sécurité
Un XDR prend de la valeur lorsqu’il peut exploiter les données provenant d’outils déjà présents dans l’entreprise. Kaspersky annonce plus de 300 intégrations préconfigurées avec ses propres solutions et des produits tiers.
Avant tout projet, il faut vérifier les connecteurs réellement nécessaires : version du produit, type de données récupérées, fréquence de collecte et actions de réponse disponibles.
7. Déploiement sur site, hybride ou isolé
Kaspersky met en avant une architecture modulaire pouvant être utilisée sur site, dans une infrastructure hybride ou dans un environnement isolé. Ce choix peut être important lorsque l’entreprise doit conserver certaines données ou fonctions dans son propre système d’information.
Un projet Kaspersky Next XDR Expert doit donc être préparé comme une évolution de l’architecture de sécurité, et non comme l’installation d’un simple antivirus.
EDR ou XDR : quelle différence ?
La différence principale se situe dans le périmètre observé. L’EDR se concentre surtout sur les endpoints. Le XDR cherche à étendre la détection et la réponse à plusieurs couches de l’infrastructure.
| Critère | EDR | XDR Expert |
|---|---|---|
| Périmètre | Postes et serveurs | Plusieurs sources et couches de sécurité |
| Corrélation | Principalement endpoint | Multi-sources |
| Investigation | Chronologie endpoint | Vision plus large et graphe d’investigation |
| Threat hunting | Selon le niveau EDR | Fonctions avancées intégrées |
| Automatisation | Réponse endpoint | Playbooks et scénarios multi-outils |
| Public cible | Équipe IT ou sécurité | Analystes sécurité et SOC |
Pour comprendre les bases avant de passer au XDR, consultez notre guide EDR : définition, fonctionnement et intérêt pour l’entreprise.
Notre article EPP vs EDR : pourquoi l’antivirus seul ne suffit plus permet également de replacer ces technologies dans une stratégie de sécurité globale.
Pour quelles entreprises Kaspersky Next XDR Expert est-il adapté ?
Kaspersky Next XDR Expert s’adresse en priorité aux organisations qui disposent d’une équipe cybersécurité expérimentée ou d’un SOC, interne ou externalisé.
La solution peut être pertinente si votre entreprise :
- dispose de plusieurs outils et sources de sécurité à corréler ;
- doit investiguer régulièrement des menaces complexes ;
- souhaite mettre en place du threat hunting ;
- a besoin de centraliser la gestion des incidents ;
- veut automatiser des scénarios de réponse maîtrisés ;
- doit intégrer des données endpoint, réseau, cloud ou d’outils tiers ;
- dispose des compétences nécessaires pour exploiter les informations produites.
À l’inverse, une PME disposant de peu de ressources internes peut avoir intérêt à choisir un niveau EDR plus simple ou une offre supervisée. La technologie la plus avancée n’est pas automatiquement la plus adaptée.
Consultez à ce sujet notre dossier EDR supervisé PME : 7 critères pour choisir ainsi que Kaspersky Next EDR Foundations.
Vous hésitez entre EDR, XDR ou une supervision externalisée ?
Le bon niveau dépend de votre infrastructure, du nombre de postes, des sources à surveiller et surtout des personnes capables d’exploiter les alertes.
Intelligence artificielle et assistance aux analystes
Kaspersky met également en avant des composants utilisant l’intelligence artificielle pour améliorer certaines étapes de détection et d’investigation.
Son Investigation and Response Assistant peut notamment aider à analyser des alertes et incidents, expliquer certaines lignes de commande suspectes, assister des recherches en langage naturel et générer des résumés d’incident.
L’objectif n’est pas de remplacer l’analyste. Ces fonctions peuvent réduire une partie du triage et de la synthèse, mais la décision finale doit rester liée au contexte réel de l’entreprise.
Un isolement de poste, une coupure de service ou une remédiation importante doit toujours être intégrée à une procédure de réponse maîtrisée.
Kaspersky Next XDR Expert remplace-t-il un SIEM ?
Kaspersky indique que la plateforme intègre des capacités SIEM de collecte, de suivi et de corrélation d’événements. Elle peut donc couvrir une partie des fonctions généralement associées à un SIEM.
Pour autant, un remplacement n’est jamais automatique. Une entreprise disposant déjà d’un SIEM doit comparer les sources collectées, les règles existantes, les durées de conservation, les workflows, les tableaux de bord et les besoins réglementaires.
Le bon objectif n’est pas forcément de réduire le nombre d’outils. Il est d’obtenir une chaîne de détection et de réponse compréhensible et exploitable.
Déploiement : 8 points à vérifier avant de choisir
Avant un déploiement de Kaspersky Next XDR Expert, vérifiez au minimum :
- Les sources de données que vous souhaitez intégrer.
- Les endpoints et serveurs réellement couverts.
- Les connecteurs tiers indispensables à votre architecture.
- Les ressources techniques nécessaires au mode de déploiement choisi.
- Les comptes et rôles qui auront accès à la plateforme.
- Les playbooks pouvant agir automatiquement.
- La conservation des événements et les contraintes internes associées.
- La personne ou l’équipe chargée de surveiller et traiter les incidents.
La documentation officielle prévoit plusieurs scénarios de déploiement et des recommandations de durcissement. Ces éléments doivent être étudiés avant la mise en production.
Comment obtenir Kaspersky Next XDR Expert ?
Ce produit est généralement associé à une démarche de qualification commerciale et technique. Le nombre d’actifs, les intégrations souhaitées, le mode de déploiement et les besoins de supervision doivent être étudiés avant la mise en œuvre.
Eur’Net distribue les solutions Kaspersky pour les entreprises. Pour obtenir des informations commerciales, préparer un devis ou valider le niveau de protection adapté, consultez notre page dédiée.
Votre infrastructure nécessite une visibilité XDR et une réponse orchestrée ?
Décrivez vos postes, serveurs, environnements cloud et outils de sécurité existants. Ces éléments permettent de déterminer si XDR Expert est réellement le bon niveau de protection.
Questions fréquentes sur Kaspersky Next XDR Expert
Kaspersky Next XDR Expert, c’est quoi ?
Il s’agit d’une plateforme XDR destinée aux équipes de cybersécurité. Elle corrèle plusieurs sources de données, centralise les incidents, fournit des outils de threat hunting et permet d’automatiser certaines réponses avec des playbooks.
Quelle différence entre EDR et XDR ?
L’EDR observe principalement les endpoints. Le XDR étend la détection et la corrélation à plusieurs couches de l’infrastructure. Il peut ainsi aider à comprendre des attaques qui passent successivement par plusieurs systèmes.
Kaspersky Next XDR Expert convient-il à une PME ?
Oui, dans certains contextes. Une PME disposant d’une infrastructure complexe, d’une équipe cybersécurité ou d’une supervision adaptée peut tirer parti du XDR. Pour une structure sans analyste disponible, un EDR supervisé peut être plus simple à exploiter.
La solution permet-elle d’automatiser la réponse aux incidents ?
Oui. Kaspersky prévoit des playbooks prédéfinis et personnalisables. Ils permettent d’automatiser certaines séquences de réponse, sous réserve de les tester et de définir clairement les actions pouvant être exécutées automatiquement.
Peut-on installer Kaspersky Next XDR Expert sur site ?
Oui. Kaspersky prévoit des architectures sur site, hybrides et isolées. Le choix dépend des contraintes techniques, de sécurité et de gestion des données de l’organisation.
Un XDR remplace-t-il une équipe SOC ?
Non. Un XDR apporte visibilité, corrélation, automatisation et outils d’investigation. Il faut toujours des personnes pour qualifier les incidents, décider des réponses et faire évoluer les règles.
Pour aller plus loin sur Eur’Net
EDR, XDR, SOC : ne surdimensionnez pas votre cybersécurité.
Le meilleur niveau de protection est celui que votre organisation peut réellement exploiter. Eur’Net peut vous aider à comparer les options et préparer une architecture adaptée.
Règle numéro 1 : si je ping, j’ai du réseau.
Règle numéro 2 : voir règle numéro 1.
Eur’Net est référencée sur Cybermalveillance.gouv.fr, activatrice France Num et partenaire Gold Kaspersky. À titre personnel et bénévole, je suis également engagé comme aidant MonAideCyber au sein de l’association Assistic.
Mon credo : un sinistre cyber, ce n’est plus « si », mais « quand ». La vraie question est donc la suivante : regardez-vous le tsunami arriver depuis la plage, ou apprenez-vous à surfer en préparant vos plans A, B et C ?
Chez Eur’Net, le numérique reste artisanal. Nous utilisons de l’IA, de l’I-B - prononcez « eBay », de l’I-C - comme au lycée, et surtout beaucoup d’I-D… autrement dit, des idées.
Nos contenus sont imaginés, travaillés, relus et validés par des humains, parfois assistés par quelques outils 2.0 : claviers, écrans, ordinateurs, traitements de texte, intelligences artificielles et autres joyeusetés numériques.
Certaines illustrations présentes sur ce site peuvent également être créées ou retouchées à l’aide d’outils d’intelligence artificielle. Elles sont utilisées à des fins d’illustration de nos contenus.
Nous n’utilisons presque plus de papier, de stylo ni de crayon : ici, l’IA peut tenir le tournevis, mais l’humain garde toujours la main.
Plus d’informations sur notre utilisation de l’intelligence artificielle sont disponibles dans les mentions légales du site.
Entre deux diagnostics, j’élève aussi des IA bio au grand air.
- Antivirus EDR XDR PME : 7 critères pour choisir en 2026 - 1 octobre 2026
- Antivirus gratuit PME : 5 risques à vérifier en 2026 - 29 septembre 2026
- Audit cybersécurité PME : 7 contrôles antivirus et EDR - 28 septembre 2026