EDR cybersécurité : pourquoi l’adopter en entreprise ?
Un EDR cybersécurité surveille les terminaux et repère les comportements suspects. Il aide à enquêter puis à contenir rapidement une attaque. Contrairement à un antivirus centré sur le blocage, l’EDR conserve une télémétrie utile. Elle permet de comprendre l’incident et de guider la réponse des équipes de sécurité.
📌 Ce qu’il faut retenir
- Un EDR observe le comportement des terminaux – il collecte des événements sur les postes et serveurs. Il cherche des signaux faibles qu’un antivirus classique peut manquer.
- La réponse compte autant que la détection – l’EDR peut isoler un poste ou stopper un processus. L’équipe garde la main sur l’investigation et la remédiation.
- 1 366 incidents ont été recensés par l’ANSSI en 2025 – la pression cyber reste élevée. Une supervision exploitable complète la protection préventive.
- L’EDR cybersécurité ne remplace pas les fondamentaux – correctifs, MFA, sauvegardes, moindre privilège et procédures de réponse restent indispensables.
Résumé généré par IA
EDR cybersécurité : comment fonctionne la détection des menaces ?
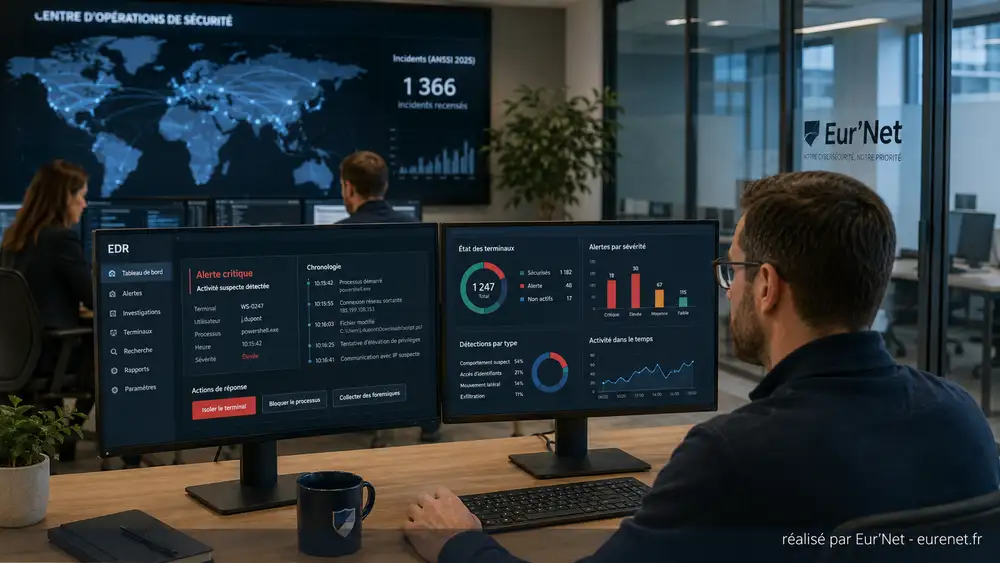
Une solution EDR installe généralement un agent sur les postes ou serveurs. Cet agent remonte des événements vers une console centrale. Il peut suivre processus, connexions réseau, fichiers, authentifications et exécutions inhabituelles. L’objectif est de corréler ces signaux pour repérer une activité anormale.
La détection peut combiner signatures, règles, indicateurs de compromission et analyse comportementale. Certains produits ajoutent des modèles statistiques ou d’apprentissage automatique. Ces fonctions varient selon les éditeurs : il faut donc vérifier ce qui est réellement détecté, journalisé et exploitable.
Le rôle de l’EDR ne s’arrête pas à l’alerte. Il doit fournir assez de contexte pour répondre à des questions simples. Quel poste est concerné ? Quel compte a lancé l’action ? Quel processus est à l’origine de l’événement ? D’autres terminaux présentent-ils le même comportement ?
L’ANSSI cite l’Endpoint Detection and Response parmi les mécanismes de protection des équipements contre les codes malveillants. Son Panorama de la cybermenace 2025 rappelle aussi que le niveau de menace demeure élevé en France.
Réponse aux incidents EDR : de l’alerte au confinement
Un EDR devient réellement utile lorsqu’une alerte débouche sur une action maîtrisée. Une équipe peut isoler un terminal du réseau, tuer un processus, bloquer un artefact ou collecter des éléments d’investigation. L’automatisation accélère certaines tâches, mais elle doit rester encadrée pour éviter une interruption inutile de l’activité.
Une réponse type peut suivre quatre étapes :
- Qualifier l’alerte – distinguer un faux positif d’un comportement réellement hostile.
- Contenir – isoler le poste ou bloquer l’action pour limiter la propagation.
- Investiguer – reconstituer la chronologie et rechercher d’autres équipements touchés.
- Remédier – supprimer la cause, corriger la faille et restaurer un état sûr.
Cette logique rejoint les recommandations du NIST sur la réponse à incident. Préparation, détection, réponse et récupération doivent soutenir la gestion globale du risque. L’EDR fournit des données et des actions techniques. Il ne remplace ni le plan de crise ni les responsabilités internes.
Pour un scénario concret, consultez notre guide sur les réflexes EDR pour bloquer un ransomware.
EDR vs antivirus : pourquoi les deux approches diffèrent
Un antivirus cherche d’abord à empêcher l’exécution d’un code malveillant connu ou identifiable. Un EDR ajoute la surveillance continue, l’investigation et la réponse. La frontière n’est toutefois plus absolue : de nombreuses suites de sécurité regroupent aujourd’hui antivirus, prévention comportementale et fonctions EDR.
| Critère | Antivirus classique | EDR |
|---|---|---|
| Objectif principal | Bloquer les menaces | Détecter, comprendre et répondre |
| Télémétrie | Limitée selon le produit | Historique détaillé des événements |
| Investigation | Basique | Chronologie et corrélation |
| Réponse | Quarantaine | Isolation, blocage, remédiation |
Le bon raisonnement n’est donc pas « antivirus ou EDR ». Il faut demander quel niveau de visibilité et de réponse exige le risque. Pour approfondir, lire notre comparatif EPP vs EDR.
Choisir une solution EDR adaptée à son entreprise
Le nombre de fonctions ne suffit pas pour comparer deux offres. Une solution difficile à administrer peut générer trop d’alertes ou rester sous-exploitée. Le choix doit partir des actifs à protéger, des compétences disponibles et du délai de réaction attendu en cas d’incident.
Évaluez en priorité :
- la couverture – Windows, macOS, Linux, serveurs et postes nomades ;
- la qualité des alertes – contexte, priorité, faux positifs et recherche ;
- les actions de réponse – isolation, blocage, collecte et remédiation ;
- l’intégration – SIEM, ticketing, identité et autres outils de sécurité ;
- la conservation des données – durée, localisation, accès et conformité RGPD ;
- l’exploitation – compétences internes, support éditeur ou service MDR.
Pour une PME, le point critique est souvent l’exploitation quotidienne. Un EDR sans personne pour qualifier les alertes ne suffit pas. Une prestation MDR peut apporter une surveillance et une capacité de réaction. Les responsabilités, horaires et procédures d’escalade doivent alors être définis.
Déployer un EDR sans créer de faux sentiment de sécurité
Le déploiement peut commencer par les postes et serveurs les plus exposés. Il s’étend ensuite avec une politique cohérente. Les exclusions doivent être rares, documentées et revues. Il faut aussi tester l’isolation d’un poste, la remontée des journaux et les procédures de restauration avant un incident réel.
L’EDR n’est qu’une couche du dispositif. Les correctifs, l’authentification multifacteur (MFA) et les sauvegardes restent nécessaires. Le moindre privilège et la segmentation réseau complètent le dispositif. L’efficacité vient de la combinaison de ces contrôles et de leur exploitation régulière.
Si vous utilisez encore une protection historique, préparez la transition sans négliger les prérequis. Notre guide détaille la migration vers Kaspersky Next EDR.
Quel bénéfice concret attendre d’un EDR ?
Le bénéfice principal d’un EDR est de réduire l’angle mort entre l’intrusion et la réponse. Il fournit des indices pour comprendre ce qui se passe sur un terminal et des moyens d’agir rapidement. Sa valeur dépend cependant de la qualité du paramétrage, de la supervision et des procédures associées.
Avant tout achat, testez la solution sur vos scénarios réels : ransomware, vol d’identifiants, script suspect ou poste compromis. Vérifiez la clarté des alertes, le temps nécessaire pour enquêter et la facilité de confinement. Un EDR pertinent doit améliorer une capacité de réponse mesurable, pas seulement ajouter une console.
Règle numéro 1 : si je ping, j’ai du réseau.
Règle numéro 2 : voir règle numéro 1.
Eur’Net est référencée sur Cybermalveillance.gouv.fr, activatrice France Num et partenaire Gold Kaspersky. À titre personnel et bénévole, je suis également engagé comme aidant MonAideCyber au sein de l’association Assistic.
Mon credo : un sinistre cyber, ce n’est plus « si », mais « quand ». La vraie question est donc la suivante : regardez-vous le tsunami arriver depuis la plage, ou apprenez-vous à surfer en préparant vos plans A, B et C ?
Chez Eur’Net, le numérique reste artisanal. Nous utilisons de l’IA, de l’I-B - prononcez « eBay », de l’I-C - comme au lycée, et surtout beaucoup d’I-D… autrement dit, des idées.
Nos contenus sont imaginés, travaillés, relus et validés par des humains, parfois assistés par quelques outils 2.0 : claviers, écrans, ordinateurs, traitements de texte, intelligences artificielles et autres joyeusetés numériques.
Certaines illustrations présentes sur ce site peuvent également être créées ou retouchées à l’aide d’outils d’intelligence artificielle. Elles sont utilisées à des fins d’illustration de nos contenus.
Nous n’utilisons presque plus de papier, de stylo ni de crayon : ici, l’IA peut tenir le tournevis, mais l’humain garde toujours la main.
Plus d’informations sur notre utilisation de l’intelligence artificielle sont disponibles dans les mentions légales du site.
Entre deux diagnostics, j’élève aussi des IA bio au grand air.
- MFA et passkeys : sécuriser les accès de votre PME - 15 septembre 2026
- Mots de passe entreprise : sécurisez vos accès en 2026 - 14 septembre 2026
- Cybersécurité TPE-PME : les 5 priorités à sécuriser - 10 septembre 2026