Cybersécurité en recrutement : agir avant l’incident
La cybersécurité en recrutement ne devrait pas empêcher un dirigeant de dormir. Elle doit surtout éviter qu’un incident impose ses priorités. Un cabinet manipule des CV, coordonnées, échanges et accès métiers. Le bon moment pour traiter le risque n’est donc pas après une fuite, mais quand l’exposition devient encore mesurable et corrigeable.
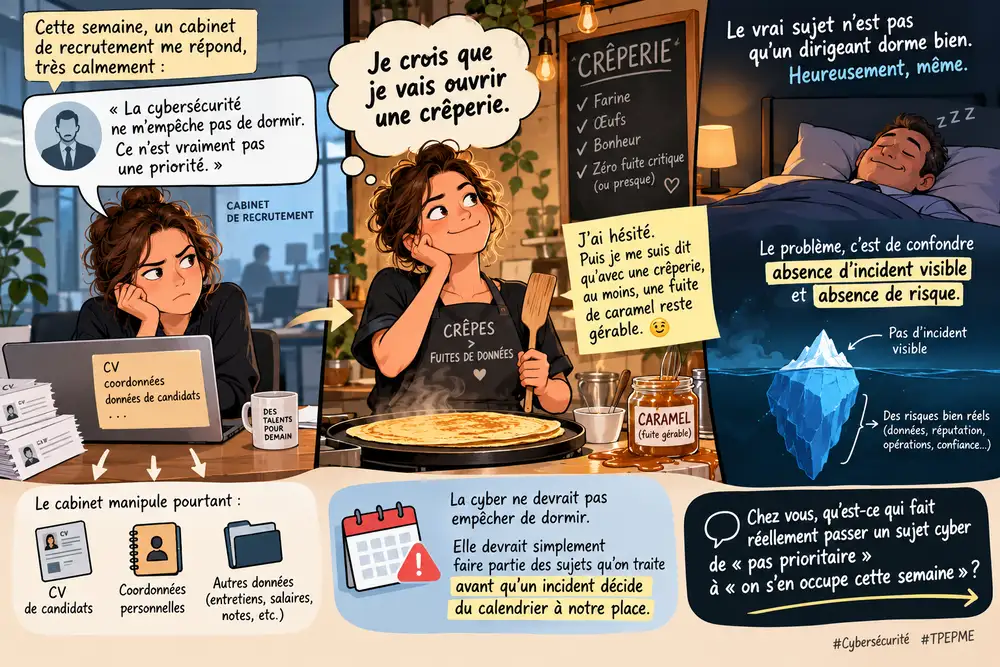
« Merci pour vos messages, mais ces sujets ne m’empêchent pas de dormir. Ce n’est vraiment pas une priorité pour moi. »
Cet article est né de cette réponse, reçue d’une dirigeante que j’avais contactée sur LinkedIn. Sur un point, elle a raison : la cybersécurité ne doit pas empêcher de dormir. La vraie question est ailleurs : à partir de quand un risque mérite-t-il d’entrer dans l’agenda ?
Ce qu’il faut retenir
- Un cabinet de recrutement traite des données personnelles – CV, coordonnées et historiques d’échanges doivent être protégés pendant toute leur utilisation.
- 16 % des TPE-PME interrogées déclaraient un incident en 2025 – l’absence d’incident visible ne prouve donc pas l’absence d’exposition.
- Le risque devient prioritaire avant la crise – un compte sans double authentification, une sauvegarde non testée ou des accès trop larges justifient déjà une action.
- La cybersécurité en recrutement commence par cinq contrôles simples – comptes, sauvegardes, droits d’accès, mises à jour et procédure d’incident.
Résumé généré par IA
Cybersécurité en recrutement : quand le risque devient prioritaire
« Je n’ai jamais eu de problème » n’est pas un indicateur de sécurité. C’est seulement une observation sur le passé. Un cabinet peut fonctionner normalement avec des mots de passe réutilisés, des comptes partagés ou une CVthèque trop ouverte.
Le recrutement lui-même constitue aussi une surface d’attaque. Un fichier reçu dans une candidature peut être malveillant, tout comme un lien transmis dans un CV ou un échange avec un faux candidat. Eur’Net détaille notamment le risque des faux CV utilisés pour infiltrer les PME.
Le déclencheur utile repose sur trois questions. Quelles données seraient touchées ? Combien de temps l’activité serait bloquée ? Quelles protections existent déjà ? Si une réponse reste inconnue, le sujet mérite au minimum un contrôle.
Réponse courte : un sujet cyber devient prioritaire dès qu’un incident plausible peut bloquer le recrutement ou exposer des données candidats. Un compte essentiel compromis suffit aussi. Il n’est pas nécessaire d’attendre une attaque confirmée.
Cette logique évite deux excès : dramatiser chaque alerte ou attendre un incident visible. La bonne approche consiste à classer les risques et à corriger les faiblesses simples avant qu’elles ne deviennent urgentes.
Protection des données candidats : pourquoi les CV comptent
Un CV n’est pas un simple document commercial. Il contient des données liées à l’identité, au parcours, aux compétences et aux coordonnées. Les notes d’entretien et évaluations enrichissent encore ce dossier.
La CNIL rappelle que les recruteurs doivent respecter le RGPD pour collecter, utiliser, conserver, communiquer ou supprimer ces données. Elle demande aussi de limiter les accès aux personnes qui en ont réellement besoin.
La protection des données candidats couvre donc toute la chaîne : formulaire, messagerie, ATS, dossiers partagés, exports, sauvegardes et outils externes. La sécurité ne s’arrête pas au serveur principal.
Pour commencer, listez les outils qui contiennent des données candidats, leurs utilisateurs et les comptes administrateurs. Vérifiez aussi les mots de passe, le MFA et les comptes partagés à l’aide de notre guide des mots de passe en entreprise. Ajoutez enfin la méthode de sauvegarde et les prestataires pouvant consulter ces données.
Votre cabinet ouvre des CV chaque jour ?
Le diagnostic MonAideCyber identifie les premières mesures à prioriser.
RGPD recrutement : la sécurité fait partie de la conformité
Le RGPD recrutement ne se limite pas aux mentions d’information ou aux durées de conservation. La sécurité fait partie des obligations. Lorsqu’une violation présente un risque, une notification à la CNIL peut être nécessaire sous 72 heures.
Cette contrainte impose de préparer les premières heures. Il faut savoir qui décide, qui contacte le prestataire et où retrouver les éléments techniques. Le cabinet doit pouvoir identifier l’incident, contenir l’accès et documenter les faits.
La CNIL propose un guide du recrutement consacré au traitement des données personnelles. Il aide à vérifier la collecte, les accès, la conservation et l’usage des informations candidats.
En 2026, le recrutement figure également parmi les thèmes prioritaires de contrôle de la CNIL. Les acteurs du recrutement sont donc directement concernés par la maîtrise des traitements de données.
La conformité ne remplace pas la sécurité technique. Un registre propre ne bloque pas un compte compromis. Inversement, un outil bien configuré ne corrige pas une collecte excessive ou des accès injustifiés.
Sécurité CVthèque : cinq contrôles à faire cette semaine
La sécurité CVthèque devient concrète lorsqu’elle se traduit par des contrôles courts. Pour une première semaine, cinq vérifications donnent déjà une vision utile de l’exposition.
- Activer la double authentification sur la messagerie, l’ATS, le cloud et les comptes administrateurs.
- Supprimer les comptes inutiles et vérifier les droits des salariés, anciens salariés, freelances et prestataires.
- Tester une restauration plutôt que supposer qu’une sauvegarde fonctionne. Une copie inutilisable ne protège pas l’activité. La méthode des sauvegardes 3-2-1-1-0 pour PME permet de structurer cette protection.
- Installer les mises à jour critiques sur les postes, navigateurs, outils métiers et équipements réseau.
- Préparer une fiche incident avec les contacts, décisions, preuves à conserver et actions de confinement.
Ces contrôles ne demandent pas nécessairement un projet lourd. L’objectif est d’identifier rapidement les mesures qui réduisent réellement la probabilité ou l’impact d’un incident.
Risque cyber PME : mesurer au lieu de se rassurer
Le baromètre national 2025 de Cybermalveillance.gouv.fr indique que 16 % des TPE-PME interrogées déclaraient avoir connu un incident cyber au cours des douze mois précédents. Dans la même étude, 44 % se jugeaient fortement exposées.
La préparation reste plus utile que la peur. La double authentification n’était déclarée que par 26 % des entreprises interrogées. Ce chiffre illustre l’écart possible entre la perception du risque et les mesures réellement déployées.
Pour un cabinet de recrutement, le risque cyber PME peut être évalué avec une grille simple :
| Situation | Impact possible | Priorité |
|---|---|---|
| Messagerie sans double authentification | Usurpation, fraude, accès aux échanges | Immédiate |
| CVthèque accessible à trop de comptes | Exposition de données candidats | Haute |
| Sauvegarde non testée | Reprise d’activité incertaine | Haute |
| Ancien compte encore actif | Accès injustifié au système d’information | Immédiate |
| Aucune fiche de réaction | Décisions lentes pendant l’incident | À planifier |
Cette grille transforme un débat abstrait en décisions vérifiables. Chaque faiblesse peut recevoir un responsable, une priorité et une date de correction.
Plan incident cyber : décider avant d’être sous pression
Un plan incident cyber n’a pas besoin de cinquante pages. Une page peut suffire pour les premières minutes. Elle indique qui alerter, quels systèmes isoler, comment joindre le prestataire et où conserver les preuves.
L’ANSSI recommande aux TPE-PME de préparer les incidents, de protéger les sauvegardes et d’identifier à l’avance les personnes capables d’intervenir. En cas de compromission, la rapidité de réaction peut limiter les conséquences.
Le cabinet doit aussi savoir qui gère la dimension RGPD. Une violation de données n’est pas une simple panne. Il faut évaluer ses conséquences, documenter l’événement et déterminer les notifications nécessaires. Notre dossier consacré à la fuite de données en PME détaille les premières actions à engager.
Le bon seuil de priorité est simple : agir lorsqu’un risque important est connu et encore maîtrisable. Attendre une fuite revient à laisser l’incident choisir le calendrier.
Un doute sur vos accès, vos sauvegardes ou votre capacité à réagir ?
Passer de « pas prioritaire » à « cette semaine »
La cybersécurité n’a pas besoin d’être anxiogène pour devenir une priorité de gestion. Elle doit être visible, attribuée et vérifiée. Un dirigeant peut parfaitement bien dormir si les risques essentiels sont connus et traités.
Pour une TPE ou une PME, l’objectif n’est pas d’empiler les outils. Il s’agit d’abord de savoir où se trouvent les données importantes, quels comptes peuvent y accéder, comment les sauvegardes sont restaurées et qui intervient lorsqu’un problème survient.
Un diagnostic MonAideCyber peut permettre d’identifier et de hiérarchiser ces premières actions. Pour aller plus loin, notre guide complet de cybersécurité pour TPE-PME rassemble les principaux points de contrôle à intégrer dans la durée.
Dans une crêperie, une fuite de caramel se nettoie vite. Dans un cabinet de recrutement, une fuite de données peut toucher candidats, clients et fonctionnement interne. La différence n’appelle pas la panique. Elle appelle une méthode.
Chez vous, qu’est-ce qui ferait passer la cybersécurité de « pas prioritaire » à « cette semaine » ?
Si la réponse n’est pas claire, faisons le point ensemble.
Règle numéro 1 : si je ping, j’ai du réseau.
Règle numéro 2 : voir règle numéro 1.
Eur’Net est référencée sur Cybermalveillance.gouv.fr, activatrice France Num et partenaire Gold Kaspersky. À titre personnel et bénévole, je suis également engagé comme aidant MonAideCyber au sein de l’association Assistic.
Mon credo : un sinistre cyber, ce n’est plus « si », mais « quand ». La vraie question est donc la suivante : regardez-vous le tsunami arriver depuis la plage, ou apprenez-vous à surfer en préparant vos plans A, B et C ?
Chez Eur’Net, le numérique reste artisanal. Nous utilisons de l’IA, de l’I-B - prononcez « eBay », de l’I-C - comme au lycée, et surtout beaucoup d’I-D… autrement dit, des idées.
Nos contenus sont imaginés, travaillés, relus et validés par des humains, parfois assistés par quelques outils 2.0 : claviers, écrans, ordinateurs, traitements de texte, intelligences artificielles et autres joyeusetés numériques.
Certaines illustrations présentes sur ce site peuvent également être créées ou retouchées à l’aide d’outils d’intelligence artificielle. Elles sont utilisées à des fins d’illustration de nos contenus.
Nous n’utilisons presque plus de papier, de stylo ni de crayon : ici, l’IA peut tenir le tournevis, mais l’humain garde toujours la main.
Plus d’informations sur notre utilisation de l’intelligence artificielle sont disponibles dans les mentions légales du site.
Entre deux diagnostics, j’élève aussi des IA bio au grand air.
- Cybersécurité en recrutement : 5 actions avant l’incident - 5 octobre 2026
- Audit cybersécurité PME : 5 leçons d’un WordPress piraté - 5 octobre 2026
- Antivirus EDR XDR PME : 7 critères pour choisir en 2026 - 1 octobre 2026